
Кибератака группы UAC-0010 (Armageddon) на государственные организации Украины (CERT-UA#4378)
Общая информация
Правительственной командой реагирования на компьютерные чрезвычайные события Украины CERT-UA выявлен факт распространения электронных писем с темой "Информация о военных преступниках РФ" среди государственных органов Украины. Электронное письмо содержит HTML-файл "Військові злочинці РФ.htm", открытие которого приведёт к созданию на компьютере RAR-архива "Viyskovi_zlochinci_RU.rar". Упомянутый архив содержит файл-ярлык "Військові-злочинці що знищують Україну (домашні адреси, фото, номера телефонів, сторінки у соціальних сетях).lnk", открытие которого приведёт к загрузке HTA-файла, содержащего VBScript-код, который, в свою очередь, обеспечит загрузку и запуск powershell-скрипта "get.php" (GammaLoad.PS1). Задачей последнего является определение уникального идентификатора компьютера (на основе имени компьютера и серийного номера системного диска), передача этой информации для использования как XOR-ключа на сервер управления с помощью HTTP POST-запроса, а также загрузка, XOR-декодирование и запуск полезной нагрузки.
Активность ассоциирована с деятельностью группы UAC-0010 (Armageddon).
Обращаем внимание на необходимость дополнительной проверки электронных писем с вложениями в виде HTM-файлов, поскольку на данный момент уровень их детектирования низкий.
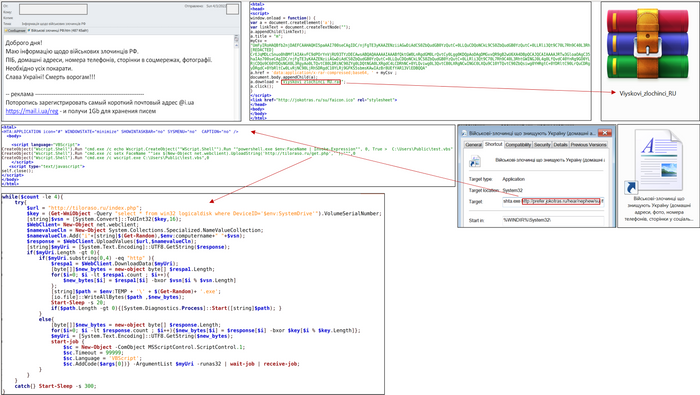
Фото cert.gov.ua
Материал https://cert.gov.ua/article/39138


