
Cyberattaque du groupe UAC-0010 (Armageddon) contre des organismes publics d'Ukraine (CERT-UA#4378)
Informations générales
L'équipe gouvernementale de réponse aux urgences informatiques d'Ukraine CERT-UA a détecté la diffusion de courriels ayant pour objet « Informations sur les criminels de guerre de la fédération de Russie » auprès d'organismes publics d'Ukraine. Le courriel contient un fichier HTML « Criminels de guerre RF.htm », dont l'ouverture entraîne la création sur l'ordinateur d'une archive RAR « Viyskovi_zlochinci_RU.rar ». Cette archive contient un fichier raccourci « Criminels de guerre qui détruisent l'Ukraine (adresses personnelles, photos, numéros de téléphone, pages sur les réseaux sociaux).lnk », dont l'ouverture entraîne le téléchargement d'un fichier HTA contenant du code VBScript, qui à son tour assure le téléchargement et l'exécution d'un script PowerShell « get.php » (GammaLoad.PS1). Ce dernier a pour tâche de déterminer un identifiant unique de l'ordinateur (basé sur le nom de l'ordinateur et le numéro de série du disque système), de transmettre cette information pour utilisation comme clé XOR au serveur de commande via une requête HTTP POST, ainsi que de télécharger, décoder en XOR et exécuter la charge utile (payload).
L'activité est associée aux activités du groupe UAC-0010 (Armageddon).
Nous attirons l'attention sur la nécessité d'une vérification supplémentaire des courriels contenant des pièces jointes sous forme de fichiers HTM, car leur niveau de détection est actuellement faible.
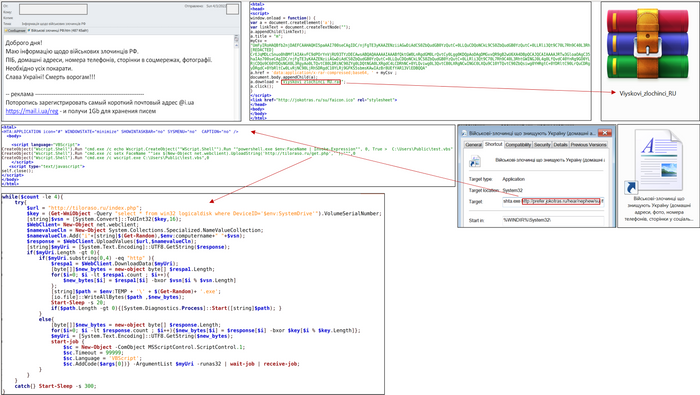
Photo cert.gov.ua
Matériel https://cert.gov.ua/article/39138


